NEVERHACK Estonia
14. okt 2026
Küberpettusest on saanud kurjategijate üks atraktiivsemaid ärimudeleid: ohvrini jõudmiseks ei pea kodust lahkuma, käsi määrima ega isegi temaga kunagi kohtuma. Tegutseda saab teiselt poolt maakera, krüpteeritud suhtluskanalite ja võltsitud identiteetide taga ning teadmisega, et tõenäosus vahele jääda on väike. Eesti politsei ja rahvusvaheliste partnerite mastaapse operatsiooni tulemusena said kelmusi korraldavad kurjategija selge sõnumi, et politsei suudab internetiavarustes nendeni jõuda, tõendeid koguda ning kelmide võrgu halvata.
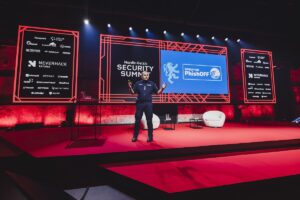
Just madalate riskide kombinatsioon muudab küberpettused järjest suuremaks probleemiks, rääkis Politsei- ja Piirivalveameti peadirektor Egert Belitšev Nordic Baltic Security Summiti laval. Eestis on kelmused tema sõnul üks väheseid kuritegevuse valdkondi, kus politsei näeb jätkuvat kasvu.
“Kui kuuleme järjekordsest inimesest, kes kandis petturile kümneid või isegi sadu tuhandeid eurosid, tekib paljude peas endiselt esimese mõttena küsimus: kuidas saab ometi nii rumal olla?” tõdes PPA peadirektor Egert Belitšev. Tema sõnul on just selline võlts enesekindlus üks peamistest põhjustest, miks pettused päriselt toimivad: inimesed kipuvad uskuma, et ohvriks langevad teised ja temaga ei juhtu seda mingil juhul.
Paraku on tänapäevane kelmus väga usutav, Kurjategijate käsutuses on täna tohutud andmehulgad, automatiseeritud tööriistad ja võimalus läheneda ohvrile personaalselt. Kirjavigadest tulvil e-kirjad on ammune minevik.
Eesmärk pole muuta Eestit täiesti pettusekindlaks
Peadirektor võrdles pettuste vastu võitlemist hiirekindla maja ehitamisega. Teoreetiliselt võib ehitada ilma ühegi ava ja ukseta betoonist hoone, kuhu hiir sisse ei pääse. Paraku pole sellises majas võimalik ka inimesel normaalselt elada. Kui majal on aknad ja uksed, ei ole võimalik hiirte riski täielikult kõrvaldada. Küll aga saab maja muuta hiirte jaoks kõrvalmajast raskemini ligipääsetavaks.
Sarnast loogikat rakendab Eesti pettuste puhul: eesmärk ei ole luua ühiskonda, kus ükski inimene enam kunagi pettuse ohvriks ei langeks. See pole realistlik ning ilmselt ei taha me ka sellises riigis elada. Küll aga saab muuta Eestit kurjategijate jaoks keerulisemaks sihtmärgiks ning selleks teeb politsei koostööd pankade, telekomiettevõtete, riigiasutuste ja teiste partneritega. Üks osa tööst on tehniline nagu maksete peatamine, petukanalite blokeerimine ja kuritegude mõjusam uurimine. Teine vähemalt sama oluline osa on inimeste teadlikkuse ja valvsuse kasv.
Ühe rahamuula tabamine paljastas palju suurema võrgustiku
Belitšev tõi uurimise mõju hindamise näiteks juhtumi, kus politsei jõudis esmalt ühe kuritegeliku võrgustiku liikmeni, kelle käest saadud info võimaldas jälitada raha liikumist ning jõuda järgmiste kurjategijateni. Tasapisi avanes politseile terve süsteem: kõnekeskused, tegevuse koordineerijad, rahamuulad ja teised petuskeemide osalised.
Politsei pidas kinni ligikaudu 15 inimest, kes kõik mõisteti kuritegudes süüdi. Tavapärase politseitöö mõõdupuu järgi võiks seda pidada väga heaks tulemuseks. Probleem seisnes selles, et võrgustik, mille politsei selle käigus avastas, oli mõõtmetelt hoopis teisel skaalal: selle taga olid tuhanded inimesed.
„Kui tahame päriselt mõju saavutada, peame teadma, mis kaadri taga toimub ja kuidas need võrgustikud tegelikult töötavad,“ rääkis Belitšev. Sellest mõtteviisist sündis Eesti politsei juhitud operatsioon PhishOFF.
Pettus kui teenus: 300 euro eest kuus sai kurjategija terve tööriistakasti
Operatsiooni keskmes oli LabHost platvorm, mille otstarve polnud inimesi petta, vaid muuta kelmide elu võimalikult lihtsaks. Sisuliselt oli tegemist kuritegevuse teenusmudeliga.
Platvorm pakkus kuutasu alusel kurjategijatele valmis võltsveebilehti, tööriistu ohvrite andmete kogumiseks ning varastatud kasutajatunnuste ja paroolide kättesaamiseks. Platvormi kaudu sai luua erinevate riikide ja teenusepakkujate veebilehti matkivaid lehekülgi. Kõige selle kasutamiseks ei pidanud olema tehnoloogiageenius, piisas vaid tellimusest.
Belitševi sõnul maksis üks pakett umbes 300 eurot kuus. Selle eest sai kurjategija sisuliselt valmis infrastruktuuri, mille abil pettustega alustada. Just selline „pettus kui teenus“ muudab küberkuritegevuse politsei jaoks eriti keeruliseks. Kui varem pidi kurjategija ise omama tehnilisi teadmisi ja kontakte allilmas, siis nüüd saab vajaliku tehnoloogia teenusena sisse osta.
Politsei tuvastas LabHostiga seoses üle 10 000 kurjategija ning süsteemis oli kasutatud enam kui 20 000 serverit. PPA hinnangul oli seegi vaid osa tegelikust võrgustikust. Oli selge, et ükshaaval kõigi nende inimeste vahistamine pole realistlik. Seetõttu võeti sihtmärgiks süsteem ise.
Politsei mõistis, et veebilehtede sulgemisest ei piisa. Kui üks platvorm kaob, võib mõni teine selle kiiresti asendada. Seetõttu tuli rünnata midagi palju raskemini taastatavat ja selleks oli kurjategijate usk oma anonüümsusesse. Eesti politsei peamine roll PhishOFF operatsioonis oligi politsei tegevuse võimendamine ja usalduse lõhkumine kuritegeliku teenuse pakkujate vastu.
„LabHost wrapped: Vaata, mis teenuseid sa LabHostist ostsid“
Platvormi ja seotud süsteemi kaudu kogus kriminaalpolitsei seal tegutsenud kelmide kasutaja-ajaloo. Koos Briti kolleegidega valmistati sadadele kõige aktiivsematele LabHosti kasutajatele personaalsed sõnumid. Lähenemine meenutas teadlikult Spotify aasta lõpus saadetavat personaalset kokkuvõtet. Ainult et muusika kuulamise harjumuste asemel sai kurjategija kokkuvõtte sellest, mida politsei tema kuritegude kohta teab. Sõnumi mõte oli lihtne: sa arvasid, et oled anonüümne ja politsei sinuni ei jõua, aga tegelikult teame igast sinu katsest inimesi petta. Kurjategijatele saadetud materjalides kasutati informatsiooni, mille põhjal inimene sai aru, et tegu ei ole üldise hoiatusega, vaid politsei tõesti tegeleb iga kurjategijaga. Belitševi sõnul oli sellel oluline psühholoogiline mõju.
Kelmid hakkasid kahtlema mitte ainult selles, kui palju politsei nende kohta teab, vaid ka üksteises. Kuna politsei suutis kasutada võrgustiku enda suhtluskanaleid, tekkis küsimus, keda üldse usaldada saab. Mõned inimesed läksid politseisse vabatahtlikult, et end üles anda, teised edastasid andmeid või informatsiooni teiste võrgustiku liikmete kohta.
Uurijate jaoks oli operatsiooni särav lõpulöök LabHosti enda juhtide sõnum, milles teatati platvormi sulgemisest ja hoiatati kasutajaid, et nad ei usaldaks tulevikus kedagi, kes väidab end olevat LabHosti järglane, sest selle taga võib olla politsei. Politsei seisukohast oli selline sõnum peaaegu ideaalne. Ka pärast platvormi kadumist jäi selle kasutajatele alles kahtlus, kas järgmine kuritegelik teenus, millega nad liituvad, on päriselt kurjategijate loodud või ootab neid seal ees juba politsei.
Tänapäeva politseinikule ei piisa relvast ja käeraudadest
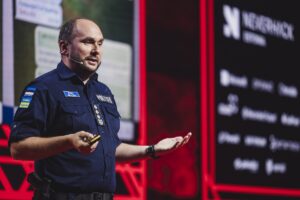
Operation PhishOFF näitab PPA peadirektori sõnul laiemat muutust politsei mõtteviisis ja töös. Kui kuritegevus kasutab järjest enam automatiseerimist, suuri andmemassiive, anonüümseid platvorme ja inimpsühholoogiat, ei saa politsei vastata traditsiooniliste uurimismeetoditega. „Me ei saa kasutada ainult relvi ja käeraudu,“ oli Belitševi sõnum. “Politsei peab õppima kasutama samu tehnoloogilisi ja psühholoogilisi põhimõtteid, mida kasutavad kurjategijad.”
Kui pettur muudab sõnumi isiklikuks, tekitab kiireloomulisuse tunde ja kasutab inimese mõjutamiseks psühholoogilisi võtteid, peab ka politsei mõistma, kuidas need mehhanismid töötavad. Operatsioonis PhisOFF pöörati need võtted kurjategijate endi vastu. Sõnum muudeti personaalseks ning anonüümsuse asemel tekitati tunne, et politsei võib olla oluliselt lähemal, kui seni arvati.
Operatsioon pälvis ka Euroopa ülese auhinna kui üks innovaatilisemaid politseioperatsioone. Belitševi hinnangul on olulisim tulemus loodud tehnoloogia ja metoodika, mida saab kasutada tulevastes uurimistes, sest täielikult pettusekindlat ühiskonda ei pruugi olla võimalik ehitada. Küll aga saab ehitada ühiskonna, kus inimest on raskem petta ja kurjategijal raskem tegutseda, sest anonüümsus internetis ei tähenda enam kindlust, et politsei kunagi uksele ei koputa.
