Artiklis keskendume raudmüüri baastootele Sophos Endpoint Advanced Central Managed (keskelt hallatav tööjaama kaitse). Tegemist on Sophose poolt välja arendatud antiviirusega, mis on sobilik nii väikestele kui ka keskmise suurusega ettevõtetele ning on lihtsa ja loogilise keskse haldusega.
Tänapäeva tööjaama kaitses ei saa ammu enam hakkama ainult signatuuride põhise kaitsega, millel põhinesid traditsioonilised antiviiruse tooted. Pahavara areneb iga päevaga ja vaja on nutikamaid lahendusi pahalaste eemale hoidmiseks. Õnneks käivad antiviiruse tootjad ajaga kaasas ning pakuvad uusi, nutikaid lahendusi. Vaatame lähemalt, mis on ühe kaasaegse arvutikaitse baasprogrammis olemas.
Sophos Endpoint Advanced (Central Managed – keskhaldusega) sisaldab endas järgnevaid mooduleid:
- veebiturvalisus koos kategooriate põhise blokeerimisega ja allalaetavate failide kontrolliga,
- rakenduste tuvastus ja kontroll,
- väliste andmekandjate (mälupulgad, kõvakettad, CD-d, DVD-d) kontroll.
Erinevate Sophose tööjaama toodete võrdlust saate vaadata siit.
Alustame
Installeerimine käib lihtsalt ja loogiliselt. Peale registreerimist luuakse Teile Sophose pilves privaatne keskhalduse keskkond ja kasutajakonto.
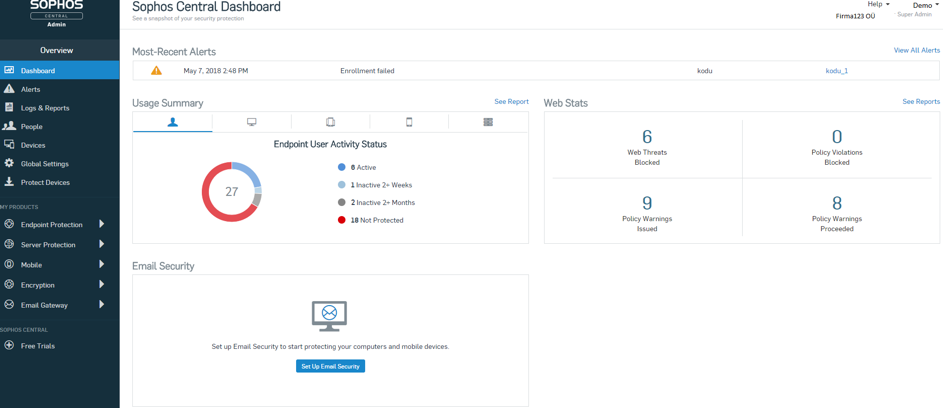 Peale sisselogimist saate alla laadida Sophos Endpoint Advanced installiprogrammi.
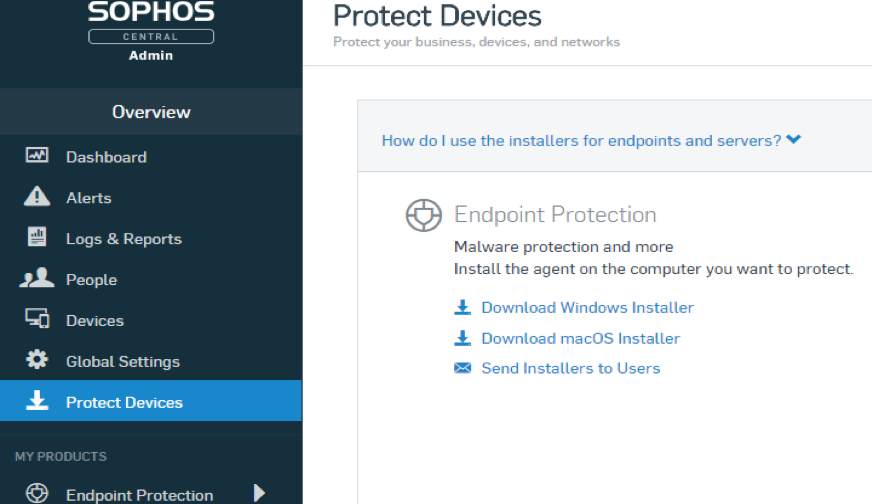
Sophose arvutisse installeerimisel kontrollitakse arvutis teiste antiviirustoodete olemasolu ja vajadusel need eemaldatakse. Peale seda installeeritakse Sophos Endpoint Advanced Teie arvutisse. Peale toote installeerimist teostatakse arvutis esmane põhjalik kontroll ning aktiveeritakse järgnevad komponendid:
- failide skaneerimine,
- soovimatute programmide blokeerimine (Potentially Unwanted Applications- PUA),
- andmelekke kontroll (DLP Data Loss Protection),
- masinapõhine ründetõrjesüsteem (HIPS – Host Intrusion Prevention System),
- reaalajas failide kontroll.
Kui kontrolli käigus leitakse arvutist pahavara või soovimatuid programme, siis need puhastatakse automaatselt ja kõik leiud ning tehtud tegevused logitakse keskhaldusesse maha. Kui puhastamine ei õnnestu, siis kuvatakse tööjaamas ja keskhalduses infot masina täiendava käsitsi puhastamise vajadusest. Selle juurde lisatakse ka info soovitatud edasiste tegevustega.
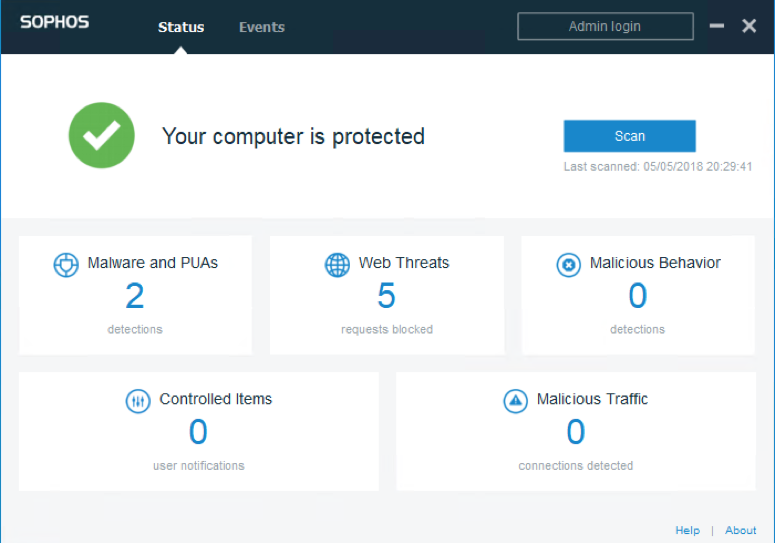
Allpool näide tööjaamas avatud Sophose konsoolist koos erinevate tuvastustega. Kasutajale kuvatakse informatiivset ülevaadet arvuti hetke seisust. Tuvastatud ja blokeeritud pahavaradest ning Sophose agendi tervisestaatusest.
Tuvastame pahavara nii veebis kui ka arvutis
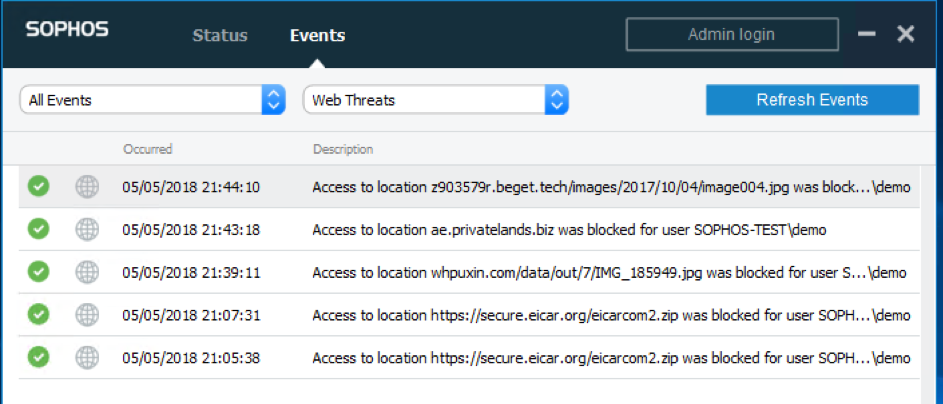
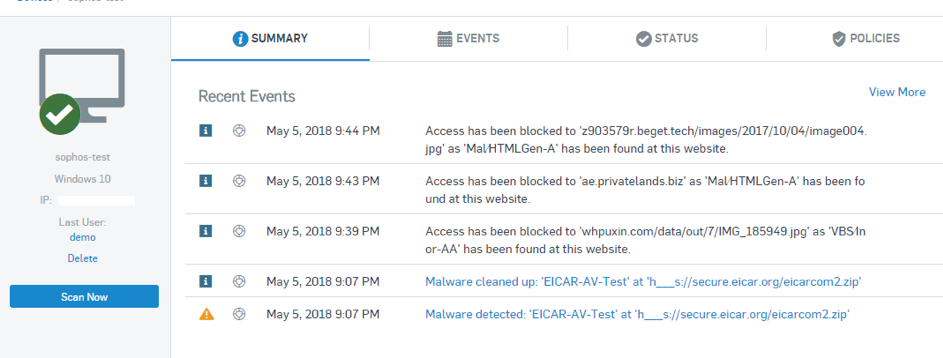
Vaatame täpsemalt, mida näeb kasutaja, kui arvutist tuvastatakse pahavara või kasutaja satub mõnele pahavaraga nakatunud veebilehele. Kui kasutaja surfab veebis ja ta satub ohtlikule veebilehele, siis talle kuvatakse brauseris teavitus blokeeritud päringu kohta.
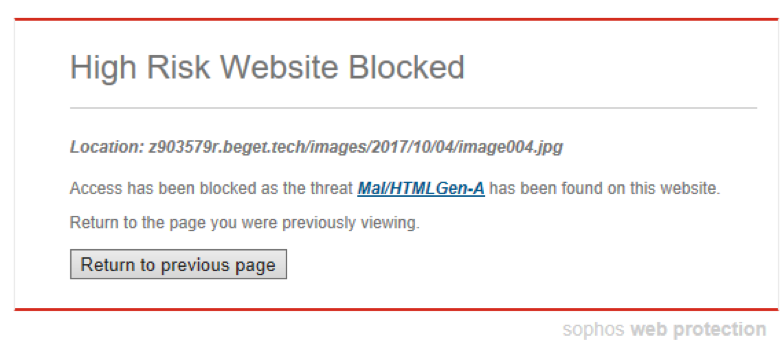 Blokeerimist näeme ka tööjaamas Sophose konsoolis.
 ning Sophose keskhaldusest.
Aga kui arvutist tuvastatakse nakatunud fail?
Samas tööjaamas salvestati suvaline fail töölauale. Koheselt tuvastas Sophos ohtliku faili ja teavitas sellest kasutajat.
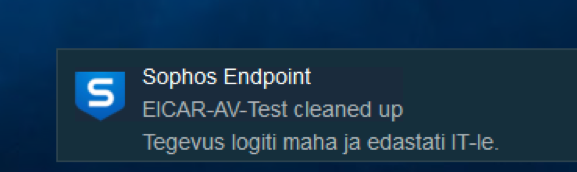
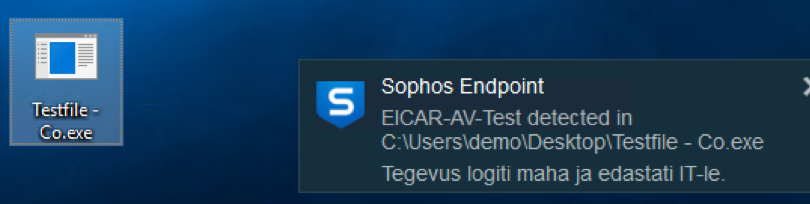 Nagu me näeme, siis kasutajale kuvati Sophose teade koos lisainfoga „Tegevus logiti maha ja edastati IT-le“. Lisainfo tekst on vabalt seadistatav, et oma asutuse kasutajale lisada soovi korral infot juhtunud sündmuse kohta. Peale pahavara tuvastamist teostati arvuti automaatne puhastamine.
Blokeerime ja lubame tarkvara
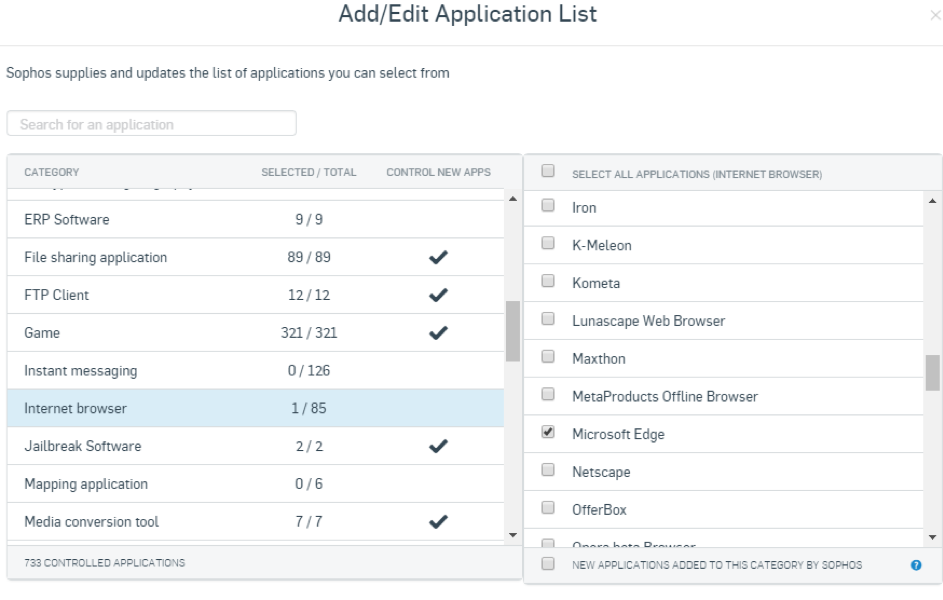
Meil on ka võimalik blokeerida lubamatut tarkvara (nt torrentiprogrammid, soovimatud brauserid, jne) või vastupidi teha nimekiri lubatud tarkvarast, mida saab tööjaamas kasutada. Näiteks keelame Microsoft Edge brauseri kasutamise. Täpsemalt räägime tarkvara lubamisest ja blokeerimisest Sophos Central postituses, kuid seniks väike vihje.
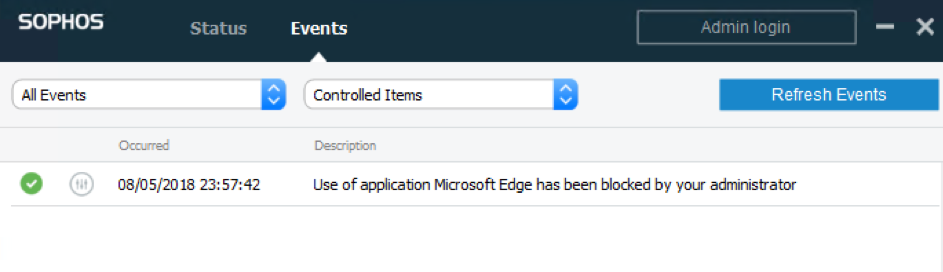
Kui kasutaja käivitab brauseri, saab ta teavituse, et programm on blokeeritud ning Sophose konsoolis kuvatakse järgnevat logi.
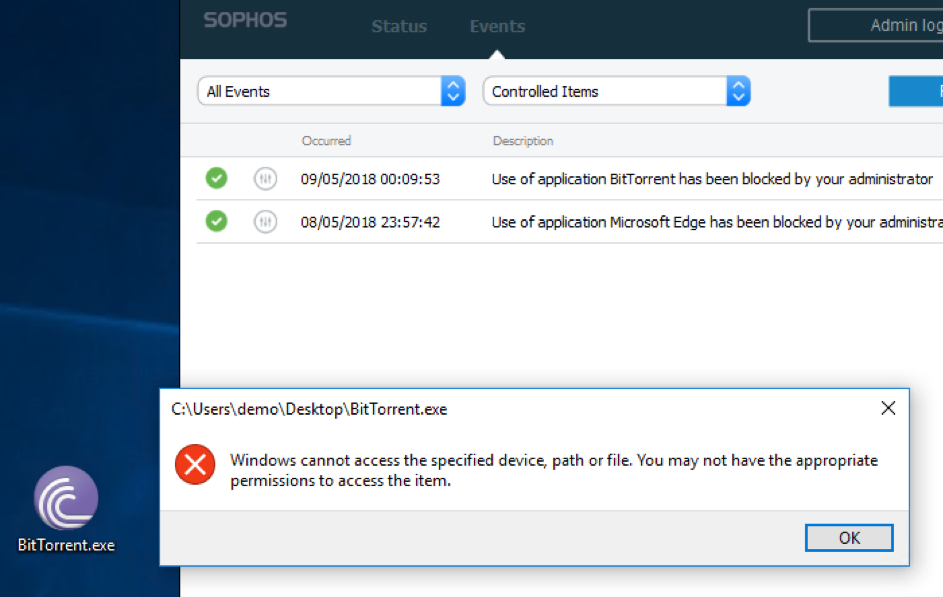
Keelame ka torrentite kasutamise. Kasutaja salvestas omale arvutisse Bittorrenti installeri ning käivitas selle. Tegevus ebaõnnestus. Windows kuvas veateadet, Sophos teavitas blokeerimisest ning Sophose konsoolis on näha, miks tegevus ebaõnnestus.
Kas see on kõik?
Need olid mõned näited Sophose Endpoint Advanced võimalustest. Järgmistes positustes tutvustame kliendipoolsest raudmüüri keskhaldust ehk Sophos Central Management lahendust. Endpoint Advanced baastootele soovitame lisaks võtta ka Sophos Intercept X lahenduse, mis sisaldab näiteks iseõppivat pahavara tuvastust, lunavara kaitset, ketta ja boot-sektorite kaitset, juurpõhjuse analüsaatorit, jpm. Intercept X-ist aga räägime täpsemalt ülejärgmises postituses.
