Paljud IT meeskonnad, kes on pealkirjas nimetatud turvatestidega kokku puutunud, ei tea sageli, mis nende kolme erinevus on ning millist neist oleks nende organisatsioonil kõige tõhusam antud ajahetkel kasutada. Kuigi nad ongi kontseptuaalselt võrdlemisi sarnased, on neil siiski palju erinevusi. Nende kolme vahel valimine sõltub eelkõige testimise eesmärkidest.
Püramiid joonisel visualiseerib hästi nende peamisi erinevusi ulatuse ja sügavuse skaalal.
Mõisted:
Vulnerability assessment- Haavatavuse hindamine
Penetration Testing – Tungimistestimine
Red Teaming – Lööktestimine
Haavatavuse hindamine – mis, miks ja kuidas
- Haavatavuse hindamise meetodiga kaardistatakse ära ettevõttes aegunud tarkvara ja mittekorrektsed seadistused automatiseeritud tööriistades.
- Teenus võimaldab avastada, tuvastada, kategoriseerida ja hallata haavatavusi ja nõrkusi IT süsteemides. Näiteks puuduvaid turvapaikasid või ebaturvalisi seadistusi. Samuti tuvastatakse sellega, millise tarkvara või riistvara kasutusiga on lõppenud või lõppemas ning kus puuduvad turvalisuse seisukohast olulised värskendused.
- Haavatavuse hinnangud võivad olla nii sisemised kui välised. Välise haavatavuse hindamise mõte on tuvastada võrgust nähtavad avatud ja haavatavad süsteemid. See aitab vähendada võimalikke intsidente ja juhuslikku andmeleket. Kuid lisaks sellele on vaja sisemist skannimist, et katta ära ka süsteemid, mis on nähtavad ainult ettevõtte sisevõrgust.
Tungimistgestimine – mis, miks ja kuidas
- See meetod viib haavatavuse hindamise järgmisele tasemele. Nagu nimigi vihjab, üritatakse tungimistestimise käigus erinevaid teid pidi süsteemidesse sisse tungida. Selle teenuse eesmärk on tuvastada lavastatud rünnaku abil erinevate süsteemide nõrkused.
- Meetod aitab koguda väärtuslikku infot erinevate rakenduste ja süsteemide tugevuste ja nõrkuste kohta, arvestades samas sellega, et need muutuvad ajas vastavalt arenduse elutsüklile.
- Meetodi tulemiks on väga põhjalik raport leidude ning parenduste soovitustega. Juhtkonna jaoks sisaldab raport ka kontsentreeritud kokkuvõtet.
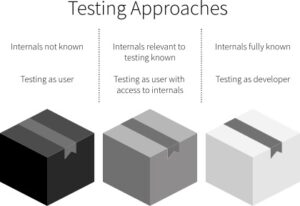
Allikas: https://www.ranorex.com/black-box-testing-tools/
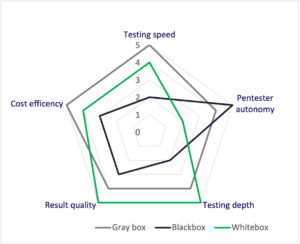
Allikas: https://www.vaadata.com/blog/black-grey-or-crystal-box-web-pen-testing-3-different-options/
Lööktestimine – mis, miks ja kuidas
- Lööktestimise meetod annab ausa pildi sellest, milline on antud hetkel ettevõtte ja selle meeskondade turvalisuse alane olukord ja reageerimise võimekus.
- Meetod annab võimaluse panna oma IT meeskond, tööriistad, protsessid ja tehnikad proovile. Teenuse eesmärk on tuvastada lüngad ja parenduskohad.
- Meetodi idee on rünnata ettevõtet samal viisil nagu häkkerid seda teevad.
- Lavastatud kogemus on oluliselt odavam kui reaaleluline rünnak.
- Meetod aitab hästi mõista, miks ja kuhu on vaja IT turvalisuse vallas tähelepanu pöörata ja investeerida.
- Meetodi tulemiks on väga põhjalik raport leidude ning parenduste soovitustega. Antud raportit on võimalik kasutada ka investeeringud turvalisusesse eelarve täiendamiseks Juhtkonna jaoks sisaldab raport ka kontsentreeritud kokkuvõtet.
Lööktestimise ja tungimistestimise erinevused
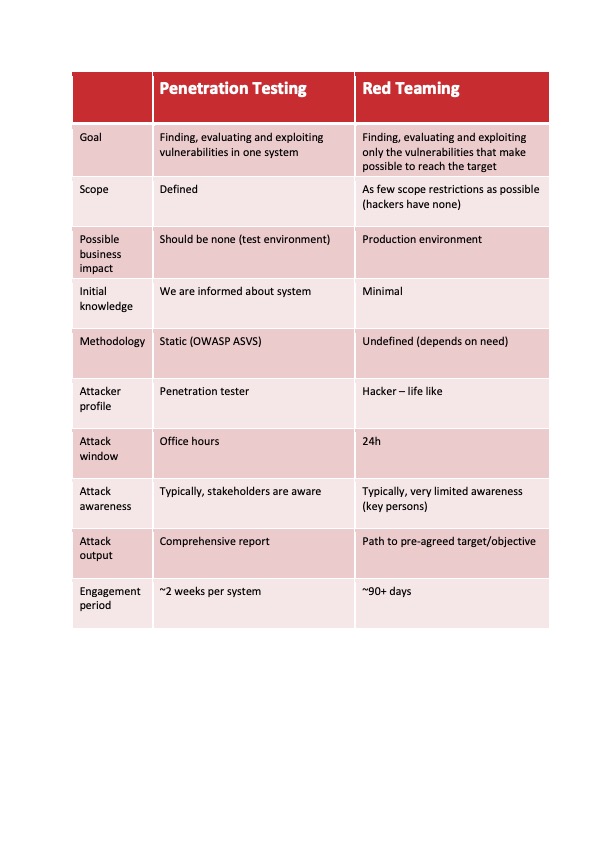
Kokkuvõte
Ükski neist kolmest meetodist ei ole turvatestimise võluvits. Nende kolme vahel valimine sõltub teie enda proovile panemise eesmärkidest. Haavatavuse hindamisega saab kätte nö „madalal rippuvad viljad“. Tungimistestimine aitab juba teatud süsteemides sügavamale vaadata ja nõrku kohti avastada.
Lööktestimine on hea viis, et panna proovile organisatsiooni võimekust tervikuna. Selle meetodi puhul toimub rünnak päris maailmas ja sihtmärgiks on töötajad oma igapäevaste töövahendite ja harjumustega.
Kas te pole oma süsteemide ja rakenduste turvalisuses päris kindel? Soovite mõista, kas teie meeskonna võimekus rünnakutele reageerida on tasemel?
Võtke meiega ühendust – aitame leida sobivaima meetodi testimiseks ja anname soovitusi parendusteks.
